Trezor: Skladon-kumppanin tietomurto vei tiedot 27 000 tilauksesta
Laitelompakkoja valmistava Trezor kertoo, että sen toimituskumppanin Skladonin järjestelmistä vietiin tietoja noin 27 000 tilauksesta. Tiedot koskevat 9. elokuuta ja 7. marraskuuta 2026 välisenä aikana tehtyjä tilauksia, eikä yhtiön mukaan hyökkäys vaarantanut Trezorin omia järjestelmiä, laitteita tai lompakkojen varmuuskopioita.
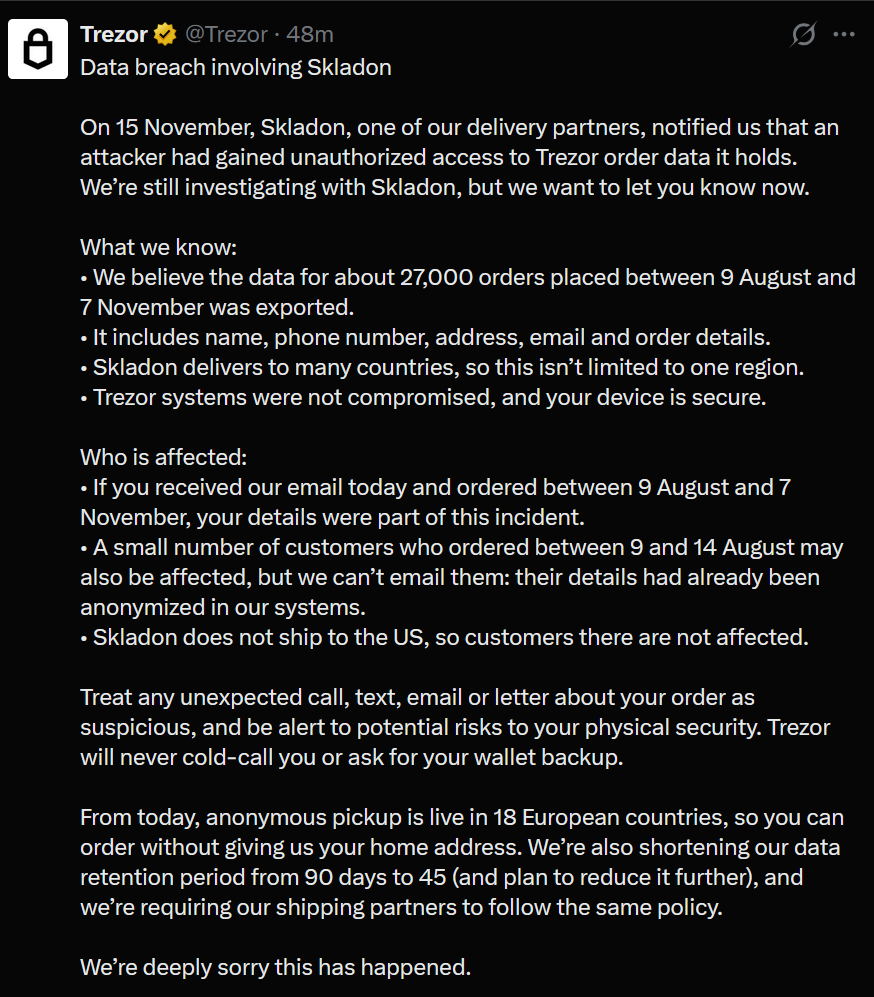
Skladon ilmoitti tietomurrosta Trezorille 15. marraskuuta. Trezorin mukaan itse murto tapahtui 7. marraskuuta, ja yhtiö jatkaa tapauksen tutkintaa Skladonin kanssa.
Mitä tietoja vuodettiin
Viedyt tiedot sisältävät asiakkaan koko nimen, puhelinnumeron, toimitusosoitteen ja sähköpostiosoitteen sekä tilauksen päivämäärän, tuotteet ja hinnan. Trezor arvioi, että hyökkääjä vei tiedot noin 27 000 tilauksesta, jotka tehtiin 9. elokuuta ja 7. marraskuuta 2026 välisenä aikana.
Skladon toimittaa Trezorin tilauksia moniin maihin, joten tapaus ei rajoitu yhteen alueeseen. Yhtiön mukaan Skladon ei toimita tilauksia Yhdysvaltoihin, joten siellä olevat asiakkaat eivät ole mukana tapauksessa.
Keitä tapaus koskee
Trezor on lähettänyt asiasta sähköpostin asiakkaille, joiden tilaukset osuvat ajanjaksolle 9. elokuuta–7. marraskuuta. Jos viestin sai mutta tilasi vasta 7. marraskuuta jälkeen, tietoja ei yhtiön mukaan ollut mukana.
Pieni joukko 9.–14. elokuuta tilanneista voi myös olla mukana, mutta Trezor ei voi tavoittaa heitä sähköpostilla, koska heidän tietonsa oli jo anonymisoitu yhtiön 90 päivän säilytyskäytännön mukaisesti. Heille tapauksesta kerrotaan Trezorin blogissa ja X-julkaisussa.
Lompakot eivät vaarantuneet, mutta huijausriski kasvoi
Trezorin mukaan tapaus ei vaaranna laitteita eikä lompakoita. Lompakon varmuuskopiot eli siemenlauseet, PIN-koodit ja salalauseet eivät olleet mukana, koska sekä Trezor että Skladon eivät säilytä niitä.
Vuotaneet tilaus- ja yhteystiedot voivat silti tehdä tietojenkalastelusta ja muista huijausviesteistä uskottavia, koska hyökkääjä voi viitata oikeaan tuotteeseen ja hintaan. Trezor kertoo, että osa asiakkaista on jo raportoinut huijaussoitoista.
Yhtiö muistuttaa, ettei se koskaan soita asiakkaille pyytämättä eikä kysy lompakon varmuuskopiota. Epäilyttävä yhteydenotto kannattaa tarkistaa Trezorin virallisesta tuesta, ei viestissä annetusta linkistä, QR-koodista tai puhelinnumerosta. Jos viesti sisältää uhkauksen tai olo tuntuu turvattomalta, Trezor kehottaa ottamaan yhteyttä paikalliseen poliisiin.
Nimetön nouto ja lyhyempi säilytysaika
Trezor ottaa käyttöön Anonymous Pickup -palvelun, jossa tilauksen voi noutaa pakettilokerosta tai noutopisteestä. Palvelu on 16. marraskuuta alkaen käytössä 18 Euroopan maassa, ja yhtiö aikoo laajentaa sen Yhdysvaltoihin.
Trezor lyhentää myös tilaustietojen säilytysaikaa 90 päivästä 45 päivään ja aikoo lyhentää sitä edelleen. Lisäksi yhtiö tarkistaa kolmansien osapuolten kanssa tehtyjä sopimuksia ja niiden tietoturvavaatimuksia.
Toinen vastaava tapaus samana vuonna
Trezor myöntää, ettei tapaus ole ensimmäinen, jossa sen kumppani on paljastanut asiakkaiden yhteystietoja ja osoitteita. Elokuussa 2026 yhtiö kertoi ShipMonk-toimituskumppaninsa tietomurrosta, joka koski aluksi lähes 14 000 asiakasta. Syyskuussa Trezor kertoi, että vuoto oli luultua laajempi ja koski lisäksi noin 67 000 yhdysvaltalaista asiakasta.
Yhtiö sanoo ymmärtävänsä, että asia huolestuttaa erityisesti niitä, joita tapaus koskee toistamiseen, ja pyytää anteeksi.
Tutkinta jatkuu
Tutkinta Skladonin kanssa on kesken. Trezor kertoo ilmoittaneensa tapauksesta tietosuojaviranomaiselle ja lähettäneensä sähköpostin kaikille niille asiakkaille, jotka se pystyy tavoittamaan. Yhtiö lupaa päivittää blogikirjoitustaan, kun uutta tietoa tulee.
Lähteet
- Trezor – Data breach at Trezor shipping partner, Skladon – 16.11.2026 – https://trezor.io/blog/news/data-breach-at-trezor-shipping-partner-skladon
- Trezor (@Trezor) – Data breach involving Skladon – X – 16.11.2026, klo 18.18 (Europe/Helsinki) – https://x.com/Trezor/status/2122363569891135655
- Trezor – Recent customer data exposed in shipping provider incident – 13.8.2026, päivitetty 4.9.2026 – https://trezor.io/blog/news/recent-customer-data-exposed-in-shipping-provider-incident
- The Register – Crypto wallet maker Trezor confirms 13,000 customers’ details exposed in logistics breach – 14.8.2026 – https://www.theregister.com/security/2026/08/14/crypto-wallet-maker-trezor-confirms-13000-customers-details-exposed-in-logistics-breach/5287734
Vastuuvapauslauseke: Tämä artikkeli on tarkoitettu vain tiedotustarkoituksiin. Sitä ei tarjota tai ole tarkoitettu käytettäväksi oikeudellisena, verotuksellisena, sijoitus-, rahoitus- tai muuna neuvona.
Mainos: jutun lopussa on kumppanimainoksia ja mainoslinkkejä. Kryptouutiset.net voi saada provision, jos rekisteröidyt palveluun kutsukoodin tai linkin kautta. Tämä kaupallinen yhteistyö ei vaikuta uutisten sisältöön tai toimituksellisiin johtopäätöksiin.